
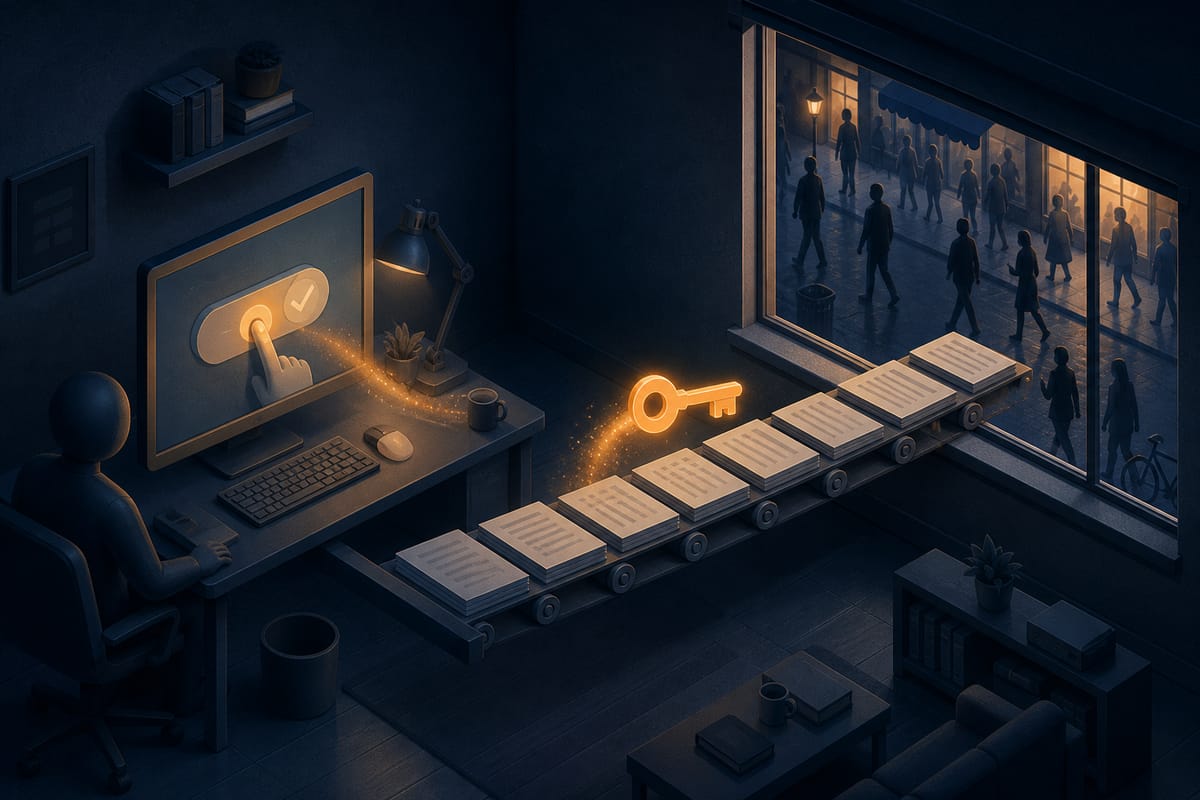
Ein Klick auf „Nicht mehr fragen“, und dein Passwort liegt auf GitHub: Die Claude-Code-Leaks vom November 2026
Artikel-Übersicht
Jeder, der mit Claude Code arbeitet, kennt den Dialog: Der Agent will einen Shell-Befehl ausführen und fragt um Erlaubnis. Nach dem zehnten Mal klickt man auf „Yes, and don't ask again“. Genau dieser Klick hat bei mehr als tausend Entwicklern ein Datenbank-Passwort, einen API-Key oder einen SSH-Zugang öffentlich auf GitHub gelegt. Das hat das Sicherheitsunternehmen Apiiro Anfang November 2026 nachgewiesen. In derselben Woche wurde bekannt, dass Claude Code die Konto-E-Mail seiner Nutzer im User-Agent an fremde Websites geschickt hat.
Beide Vorfälle haben dieselbe Wurzel: Ein Coding-Agent schreibt Dinge, die er im Kontext hat, an Orte, die du nicht im Blick hast. Dieser Artikel erklärt, wie beide Lecks entstanden sind, was Anthropic dazu sagt und was bis heute, dem 9. November 2026, noch nicht behoben ist. Danach kommt der Teil, um den es eigentlich geht: ein Selbstcheck in fünf Minuten und die Regeln, mit denen du so etwas dauerhaft verhinderst.
Wenn du noch überlegst, welcher Coding-Agent zu dir passt, findest du den Überblick in KI-Coding-Assistenten: welches Werkzeug wofür. Wie du Tokens für MCP-Server sauber hinterlegst, steht in MCP-Server einrichten.
Zwei Leaks in einer Woche
Zwischen dem 1. und dem 9. November 2026 wurden zwei voneinander unabhängige Datenlecks in Claude Code öffentlich: Passwörter in Projekt-Konfigurationsdateien und E-Mail-Adressen in HTTP-Headern. Das eine betrifft deine Geheimnisse, das andere deine Identität. Beide wurden zuerst in der Community diskutiert und erst danach vom Hersteller kommentiert.
| Datum | Ereignis |
|---|---|
| 1.–3. November 2026 | Apiiro durchsucht öffentliches GitHub nach .claude/settings.local.json |
| 5. November 2026 | Apiiro veröffentlicht die Auswertung; ein Nutzer eröffnet GitHub-Issue #107757 „Privacy violation in User-Agent header“ |
| 5. November 2026 | Im Issue wird auf eine Schutzfunktion ab Version 2.1.317 verwiesen |
| 6. November 2026 | Trending Topics berichtet; das Issue steht auf Platz 1 bei Hacker News |
| 7. November 2026 | Cybersecuritynews und weitere Fachmedien greifen den Settings-Leak auf |
| 9. November 2026 | iTnews zitiert Boris Cherny, Leiter von Claude Code, zum Settings-Leak |
Das Echo war groß. Laut einem Wochen-Digest der Hacker-News-Diskussionen kam der Thread zur E-Mail im User-Agent auf 1.602 Punkte und 532 Kommentare, der zum „Don't ask again“-Leak auf 593 Punkte und 400 Kommentare. Damit waren es die beiden meistdiskutierten KI-Themen der Woche.
Wie „Don't ask again“ ein Passwort festschreibt
Wählst du bei einer Rückfrage „Yes, and don't ask again“, speichert Claude Code den freigegebenen Befehl wörtlich als Allow-Regel in .claude/settings.local.json, und zwar mit allem, was im Befehl steht, auch einem Passwort. Die Datei liegt im Projektordner. Landet sie in einem Commit, ist das Geheimnis Teil der Git-Historie.
Der typische Ablauf: Du bittest den Agenten, eine Datenbank zu prüfen. Er liest das Passwort aus einer Konfigurationsdatei und schlägt einen Befehl wie PGPASSWORD=… psql -h prod-db … vor. Du gibst ihn dauerhaft frei, damit er nicht jedes Mal fragt.
  Rückfrage im Terminal
  "Yes, and don't ask again"
            │
            ▼
  ┌──────────────────────────────┐
  │ .claude/settings.local.json  │   Allow-Regel im Wortlaut,
  │ "Bash(PGPASSWORD=geheim …)"  │   Passwort inklusive
  └──────────────┬───────────────┘
                 │  git add . / git commit -a
                 ▼
  ┌──────────────────────────────┐
  │ Git-Historie                 │   bleibt auch nach Löschen
  └──────────────┬───────────────┘   der Datei erhalten
                 │  git push (öffentliches Repo)
                 ▼
         für jeden lesbar
Anthropic hat eine Schutzvorkehrung eingebaut. Laut der offiziellen Dokumentation trägt Claude Code die Datei beim ersten Anlegen in die globale Git-Ausschlussliste des Entwicklers ein. Apiiro hält das aus drei Gründen für unzureichend:
- Die Regel reist nicht mit: Sie steht in deiner persönlichen Git-Konfiguration, nicht in der
.gitignoredes Projekts. Auf einem anderen Rechner, im CI oder bei Kollegen greift sie nicht. - Getrackte Dateien bleiben getrackt: Ist die Datei einmal eingecheckt, ignoriert Git den Ausschluss.
- Späte Repos: Wird ein Ordner erst nachträglich zum Git-Repository, ist der Schutz nicht verlässlich.
Dass die Datei auch ohne menschlichen Fehler in Commits rutschen kann, zeigt das Changelog von Claude Code selbst. Version 2.1.310 behebt einen Fall, in dem selbst gehostete Runner eine von einer früheren Session zurückgelassene .claude/settings.local.json mit committet haben.
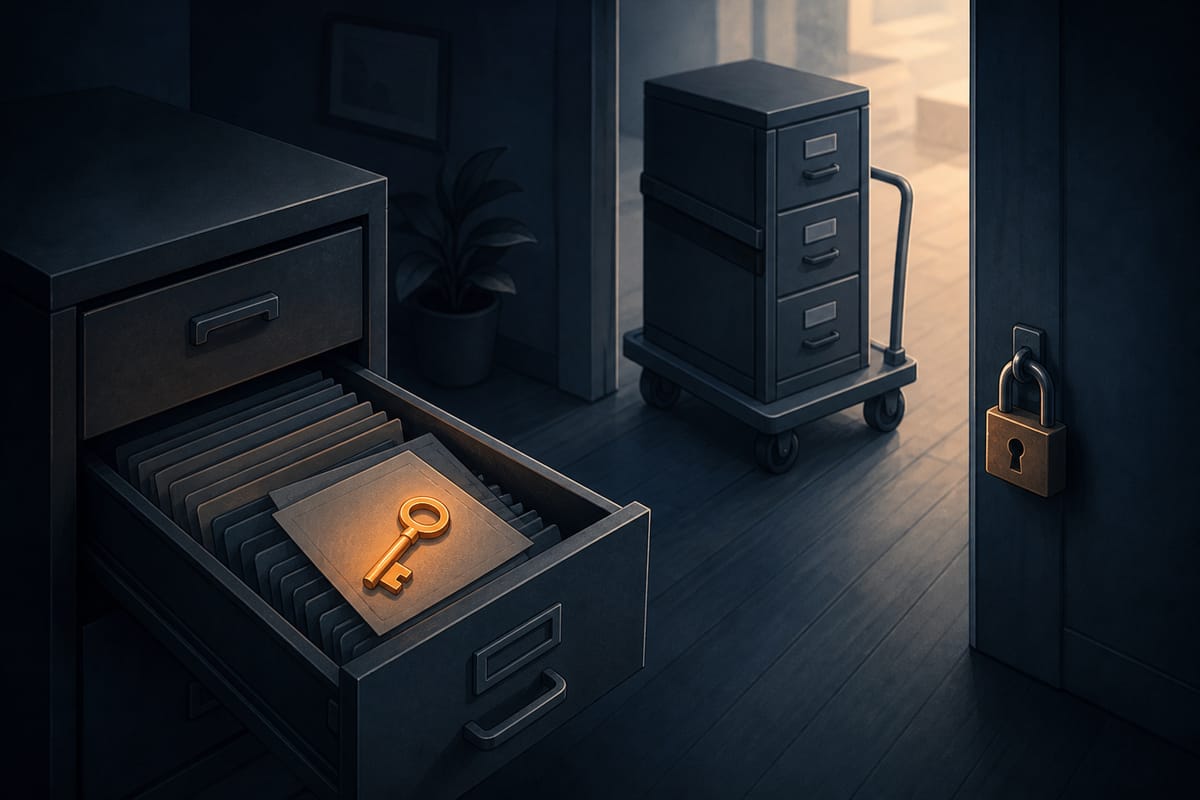
Illustration: Ein Aktenschrank mit offener Schublade, darin ein Blatt mit einem orange leuchtenden Schlüssel. Ein zweiter Schrank wird auf einem Rollwagen durch eine Tür hinausgefahren, während das Vorhängeschloss an der Tür im Raum zurückbleibt.
Der globale Git-Ausschluss ist wie ein Schloss an der Zimmertür: Er schützt nur auf deinem Rechner. Die Datei mit dem Secret reist mit dem Projekt weiter.
Die Zahlen von Apiiro
Apiiro fand 104.185 öffentliche Kopien der Datei in 103.617 Repositories, 1.122 davon enthielten mindestens ein echtes Secret. Das sind rund ein Prozent. Bei über hunderttausend Dateien ist das trotzdem eine beachtliche Menge offener Zugänge.
Die wichtigsten Befunde laut Apiiro, wiedergegeben von Cybersecuritynews und iTnews:
- 1.379 verschiedene Secrets in den 1.122 Dateien.
- 2.539 Secrets in 1.994 Repositories, wenn man ältere Commits, die geteilte
.claude/settings.jsonund gespeicherte Agenten-Transkripte mitzählt. - 63 betroffene Organisationen, überwiegend Softwarefirmen. Eine bestätigte, dass ihr Key noch gültig war.
- Apiiro hat das Verhalten mit Opus 5.5 und Fable 5.1 nachgestellt und kommt zu dem Schluss, dass es eine Eigenschaft des Werkzeugs ist, nicht des Modells.
| Art des Secrets | Anzahl |
|---|---|
| Datenbank-Passwörter | 379 |
| Supabase Service-Role-Keys | 122 |
| SSH-Zugänge, teils mit Root-Passwort | 43 |
| weitere: Cloud-Credentials, Private Keys, Registry-Tokens | ohne Einzelzahl |
Unter den Beispielen nennt Apiiro einen Admin-Cloud-Key eines Datenbankherstellers, ein Produktivpasswort für Azure PostgreSQL, ein Square-Produktions-Token und das Owner-Passwort einer Datenbank mit Patientenakten.
Der unangenehmste Befund betrifft die Scanner. Gitleaks schlug bei 564 der 1.122 Dateien an, TruffleHog bei 643. Bei 215 Dateien schlug keines der beiden Werkzeuge an. Der Grund: Ein Passwort hinter PGPASSWORD=, hinter sshpass -p oder in einem Header hat kein erkennbares Format wie ein AWS-Key mit festem Präfix. Wer sich auf einen Standard-Scan verlässt, übersieht also jeden fünften Fall.
Die E-Mail im User-Agent und was Anthropic sagt
Claude Code hatte die Konto-E-Mail im Modellkontext. Schrieb das Modell selbst einen Befehl wie curl, setzte es die Adresse manchmal als Kontaktangabe in den User-Agent, und die besuchte Website bekam sie mitgeliefert. Der Nutzer, der Issue #107757 am 5. November 2026 eröffnete, führt darauf eine Welle von Spam- und Betrugs-Mails zurück. Bewiesen ist dieser Zusammenhang nicht.
Die Ursache hat Lydia Hallie vom Claude-Code-Team auf Hacker News erklärt: Claude habe bei Dingen wie @author-Tags Namen erfunden. Deshalb habe man angemeldeten Nutzern die E-Mail in den Kontext gelegt. Ihr Kommentar beginnt mit „I'm sorry we let this happen“. Kontaktadressen im User-Agent sind an sich nichts Ungewöhnliches, die US-Börsenaufsicht SEC verlangt sie etwa für automatisierte Abrufe. Nur gefragt wurde niemand.
Der Stand am 9. November 2026:
- Version 2.1.317 fragt laut Changelog nach, bevor ein Web- oder Shell-Aufruf die Konto-E-Mail ins Netz schickt. Im Issue wird sie als eingebauter Mod
cc-plugin-privacybeschrieben. Sie ist standardmäßig aktiv und lässt sich über/pluginsabschalten. - Lücke: Laut Hallie erfasst die Prüfung nicht alle Fälle, etwa wenn Claude ein Skript schreibt und selbst ausführt.
- Angekündigt: Die E-Mail soll mit dem nächsten Release ganz aus dem Kontext verschwinden. Im Changelog bis Version 2.1.319 steht dazu noch nichts.
- Stable-Kanal: Laut Trending Topics lief der stabile Update-Kanal noch auf 2.1.311, also ohne die Prüfung.
Zum Settings-Leak äußerte sich Boris Cherny, Leiter von Claude Code, auf Hacker News. iTnews zitiert ihn mit „Historically Claude Code has not done secret scrubbing“. Das Team wolle eine eingebaute Erkennung von Secrets und eine entsprechende Prüfung im Auto-Modus prototypisch bauen. Zugleich vermutet er, die gefundenen Dateien seien von Hand angelegt und eingecheckt worden, weil Claude Code sie beim Anlegen ignoriere. Als ein Leser einwandte, auch der Auto-Modus könne Secrets festschreiben, antwortete Cherny: „Yeah good catch.“ Bis zur Version 2.1.319 ist im Changelog keine Secret-Erkennung für Allow-Regeln aufgetaucht. Laut Cybersecuritynews wurde die Klartextspeicherung von Zugangsdaten in freigegebenen Befehlen schon im August 2025 in einem GitHub-Issue gemeldet.
Selbstcheck in fünf Minuten
Prüfe in jedem Repository, ob .claude/settings.local.json je eingecheckt wurde und ob in den Allow-Regeln ein Klartext-Secret steht. Ist das der Fall, rotierst du den Zugang zuerst und räumst erst danach auf. Die Reihenfolge ist wichtig: Ein gelöschtes Passwort bleibt in der Historie, in Forks und in jedem Klon erhalten. Apiiro formuliert es so: „The first response is rotation, not deletion.“
Diese Befehle führst du im Wurzelverzeichnis eines Repos aus:
# 1. Wurde eine der Dateien je committet? Jede Ausgabe ist ein Treffer.
git log --all --oneline -- .claude/settings.local.json .claude/settings.json

# 2. Ist sie aktuell getrackt?
git ls-files .claude/

# 3. Wodurch wird sie ignoriert? Steht hier deine globale Excludes-Datei,
#    schützt das nur auf deinem Rechner.
git check-ignore -v .claude/settings.local.json

# 4. Klartext-Secrets in den aktuellen Allow-Regeln
grep -nE 'PGPASSWORD=|MYSQL_PWD=|sshpass|Authorization:|Bearer |://[^/ ]+:[^@ ]+@|api[_-]?key|token=' \
  .claude/settings*.json

# 5. Dasselbe über die gesamte Git-Historie
git log --all -p -- .claude/ | grep -nE 'PGPASSWORD=|MYSQL_PWD=|sshpass|Bearer |://[^/ ]+:[^@ ]+@'
Alle lokalen Projekte auf einmal findest du mit find ~ -path '*/.claude/settings.local.json' 2>/dev/null.
- Befehle 1 bis 5 in jedem Repo ausführen, öffentliche Repos zuerst
- Jeden gefundenen Zugang rotieren: Passwort ändern, Token widerrufen, SSH-Key tauschen
- Datei aus dem Tracking nehmen:
git rm --cached .claude/settings.local.json - Eintrag
.claude/settings.local.jsonin die projekteigene.gitignoreaufnehmen - Bei öffentlichen Repos die Historie bereinigen (
git filter-repooder BFG). Das ersetzt die Rotation nicht. - Allow-Regeln durchsehen und Einträge mit festen Werten durch Muster ersetzen
-
claude --versionprüfen: mindestens 2.1.317 für die E-Mail-Prüfung
Illustration: Eine Person mit Laterne geht einen langen Gang aus Regalen voller Archivkästen entlang, einige leuchten orange. Im Vordergrund hängen zwei Hände ein neues Vorhängeschloss an einen Kasten, das alte, geöffnete Schloss liegt daneben.
Erst die gesamte Historie durchsuchen, dann das Schloss tauschen: Rotieren ist der eigentliche Fix, Löschen nur das Aufräumen danach.
Dauerhaft absichern
Ein Secret darf gar nicht erst im Befehl stehen. Was nicht im Befehl steht, kann auch keine Allow-Regel festschreiben. Alles andere ist Schadensbegrenzung.
Secrets über die Umgebung statt im Befehl. PostgreSQL liest Zugangsdaten aus ~/.pgpass, sshpass -e nimmt das Passwort aus der Variable SSHPASS, und Tokens kommen aus einem Secret-Manager oder einer nicht versionierten .env, die der Agent nicht lesen darf. Sag dem Agenten das in deiner CLAUDE.md ausdrücklich: Er soll Variablen referenzieren statt Werte einzusetzen.
Die .gitignore des Projekts ergänzen, damit der Schutz mit dem Repo reist:
# Agenten-Konfiguration mit persönlichen Freigaben
.claude/settings.local.json
Freigaben als Muster statt als Wortlaut. Gib nicht den konkreten Befehl frei, sondern trag in den Einstellungen gezielt ein Präfix-Muster ein, etwa Bash(npm run test:*). Steht in einem Muster kein Wert, kann auch keiner auslaufen.
Den Scanner um die Lücke erweitern. Die 215 übersehenen Dateien zeigen, welche Regeln fehlen. Für Gitleaks sieht eine Ergänzung in .gitleaks.toml so aus:
[extend]
useDefault = true

[[rules]]
id = "pgpassword-inline"
description = "PGPASSWORD im Befehl"
regex = '''PGPASSWORD=['"]?([^\s'"]{6,})'''
secretGroup = 1

[[rules]]
id = "sshpass-inline"
description = "sshpass -p mit Klartextpasswort"
regex = '''sshpass\s+-p\s*['"]?([^\s'"]{4,})'''
secretGroup = 1
Diesen Scan bindest du als Pre-Commit-Hook ein und lässt ihn zusätzlich im CI laufen. Dazu aktivierst du die Secret-Erkennung deines Git-Hosters, die auch Cherny empfiehlt, unabhängig davon, welchen Agenten du nutzt.
Produktivzugänge gehören nicht in die Agenten-Session. Ein Agent, der für eine Diagnose das Produktivpasswort der Datenbank braucht, sollte einen eigenen, lesenden Zugang mit kurzer Laufzeit bekommen. Wird so ein Zugang bekannt, ist der Schaden begrenzt.
Nicht nur Claude Code: Agenten-Konfiguration ist die neue .env
Jedes Coding-Werkzeug legt inzwischen Konfigurationsdateien ins Repo, die das Modell liest oder schreibt, und jede davon kann ein Secret enthalten. Bei Claude Code sind das .claude/ und CLAUDE.md, bei Codex AGENTS.md, bei Cursor .cursor/rules, bei Copilot .github/copilot-instructions.md. Dazu kommen MCP-Konfigurationen mit env-Blöcken, in denen Anleitungen im Netz GITHUB_TOKEN und API-Keys gern direkt eintragen.
Dass .env nicht ins Repo gehört, weiß inzwischen fast jedes Team. Für die neuen Agenten-Dateien gibt es diese Gewohnheit noch nicht, und viele .gitignore-Vorlagen kennen die Ordner gar nicht. Das gilt für jeden Anbieter. Claude Code hat es nur als Erstes mit Zahlen erwischt.
Die Regel ist einfach: Behandle jede Datei, die ein Agent liest oder schreibt, wie eine .env. Sie enthält keine Werte, nur Verweise. Wer lokale Modelle über eigene Werkzeuge einbindet, hat dieselbe Aufgabe. Hinweise dazu stehen in Lokale Modelle einbinden.
Und die DSGVO?
Ob die ungefragte Weitergabe der E-Mail-Adresse an fremde Websites mit der DSGVO vereinbar ist, ist offen. Es ist aber eine berechtigte Frage, denn eine E-Mail-Adresse ist ein personenbezogenes Datum. Trending Topics wirft sie ausdrücklich für europäische Unternehmen auf, ohne sie zu beantworten. Anthropic hat weder gesagt, wie viele Nutzer betroffen waren, noch welche Websites die Adressen erhalten haben.
Für Unternehmen, die Claude Code einsetzen, ist das ein Punkt für die eigene Datenschutzdokumentation, mehr nicht. Eine Rechtsberatung ersetzt dieser Absatz nicht. Den Rahmen beschreibt KI, Datenschutz und Recht: was beim Einsatz zu beachten ist.
Häufige Fragen
Bin ich betroffen, wenn ich nie „Don't ask again“ geklickt habe?
Für den Settings-Leak kaum, denn ohne gespeicherte Freigabe steht in der Datei kein Befehl. Prüfe trotzdem mit git log --all -- .claude/, ob die Datei je eingecheckt wurde.
Reicht es, die Datei zu löschen? Nein. Das Secret steht weiter in der Git-Historie, in Forks und in allen Klonen. Zuerst rotierst du den Zugang, danach räumst du auf.
Warum findet mein Secret-Scanner das nicht?
Standard-Regeln suchen vor allem Formate mit festem Präfix, etwa Cloud-Keys. Ein frei gewähltes Passwort hinter PGPASSWORD= oder sshpass -p fällt durch. In Apiiros Stichprobe übersahen Gitleaks und TruffleHog zusammen 215 von 1.122 Dateien.
Ist das Problem mit der E-Mail behoben? Teilweise. Ab Version 2.1.317 fragt Claude Code, bevor ein Web- oder Shell-Aufruf deine E-Mail sendet. Die Entfernung aus dem Modellkontext ist angekündigt, war bis Version 2.1.319 aber nicht im Changelog vermerkt.
Wie sehe ich, welche Version ich nutze?
Mit claude --version. Auf dem stabilen Update-Kanal kann die Version zurückliegen. Laut Trending Topics lag er noch bei 2.1.311, also ohne die Prüfung.
Betrifft das auch Cursor, Codex oder Copilot? Die Apiiro-Zahlen beziehen sich nur auf Claude Code. Das Muster, also Secrets in Agenten-Konfiguration im Repo, ist aber bei jedem Werkzeug möglich, das Regeln, Freigaben oder MCP-Tokens in Projektdateien ablegt.
Zusammenfassung und praktische Tipps
- Zwei Lecks, eine Ursache: Der Agent schreibt Werte aus seinem Kontext an Orte, die du nicht prüfst, mal in eine Allow-Regel, mal in einen Header.
- „Don't ask again“ speichert den Befehl wörtlich, mit Passwort, in
.claude/settings.local.json. - 2.539 Secrets in 1.994 öffentlichen Repos hat Apiiro gefunden, darunter 379 Datenbank-Passwörter.
- Der globale Git-Ausschluss schützt nur auf deinem Rechner. Die Datei gehört in die
.gitignoredes Projekts. - Erst rotieren, dann löschen: Die Git-Historie vergisst nichts.
- Scanner erweitern: Ohne eigene Regeln für
PGPASSWORD=undsshpass -pfehlt jeder fünfte Fund. - Secrets über die Umgebung:
.pgpass,SSHPASS, Secret-Manager. Im Befehl steht nur der Verweis. - Muster statt Wortlaut: Freigaben als Präfix-Muster eintragen statt konkrete Befehle zu bestätigen.
- Version prüfen: Ab 2.1.317 fragt Claude Code, bevor die E-Mail ins Netz geht. Vollständig behoben ist es noch nicht.
- Alle Agenten-Dateien wie
.envbehandeln:AGENTS.md,.cursor/rules, MCP-Konfigurationen.
Mein Rat: Hör auf, Rückfragen deines Agenten als Lästigkeit zu sehen, die man wegklickt. Jede dauerhafte Freigabe ist eine Zeile Sicherheitskonfiguration, die du ungeprüft in dein Projekt schreibst. Lies sie einmal, bevor du sie bestätigst. Und gib dem Agenten nie einen Zugang, dessen Verlust dir den Tag ruiniert. Den Komfort holst du dir über saubere Muster und Umgebungsvariablen zurück, nicht über einen Klick auf „Nicht mehr fragen“.
Ressourcen
- Apiiro: Coding agents leaking secrets on GitHub – „Don't ask again“ – die Originalauswertung mit Methodik und Zahlen (5. November 2026, abgerufen am 9. November 2026)
- Cybersecuritynews: Claude Code's „Yes, and Don't Ask Again“ Option Can Leak Passwords and API Keys to GitHub – ausführliche Zusammenfassung mit Secret-Typen und Scanner-Zahlen
- iTnews: „Don't ask again“ in Anthropic's Claude Code leaks developer secrets – mit den Aussagen von Boris Cherny
- GitHub-Issue #107757: Privacy violation in User-Agent header – die Meldung zur E-Mail im User-Agent samt Antwort von Anthropic
- Hacker News: Kommentar von Lydia Hallie (Claude-Code-Team) – Ursache und angekündigter Fix aus erster Hand
- Trending Topics: Claude Code verrät E-Mail-Adressen im User-Agent – deutschsprachige Einordnung mit DSGVO-Frage
- Claude Code Changelog – Versionen 2.1.310, 2.1.317 und 2.1.319 zum Nachprüfen
- Claude Code Settings (Dokumentation) – wo Freigaben gespeichert werden und wie der Git-Ausschluss funktioniert
- Gitleaks – Secret-Scanner, um eigene Regeln erweiterbar
- KI-Coding-Assistenten: welches Werkzeug wofür – Überblick über die Werkzeuge
- MCP-Server einrichten: GitHub, Jira, Figma und vier weitere – Tokens für MCP sauber hinterlegen
- Lokale Modelle einbinden: Ollama, llama.cpp und vLLM im Editor und im Agenten – Agenten-Setup mit eigenen Modellen
- KI, Datenschutz und Recht: was beim Einsatz zu beachten ist – der rechtliche Rahmen